Ceci est une ancienne révision du document !
Réseau du local : switch et VLAN 836 (Free)
Relevé du 12/10/2026, après le retrait de la Freebox : l'atom est désormais le seul routeur du local et l'accès Internet passe directement par le VLAN 836 de la fibre Free. Voir aussi SI du LOV et ouverture du garage.
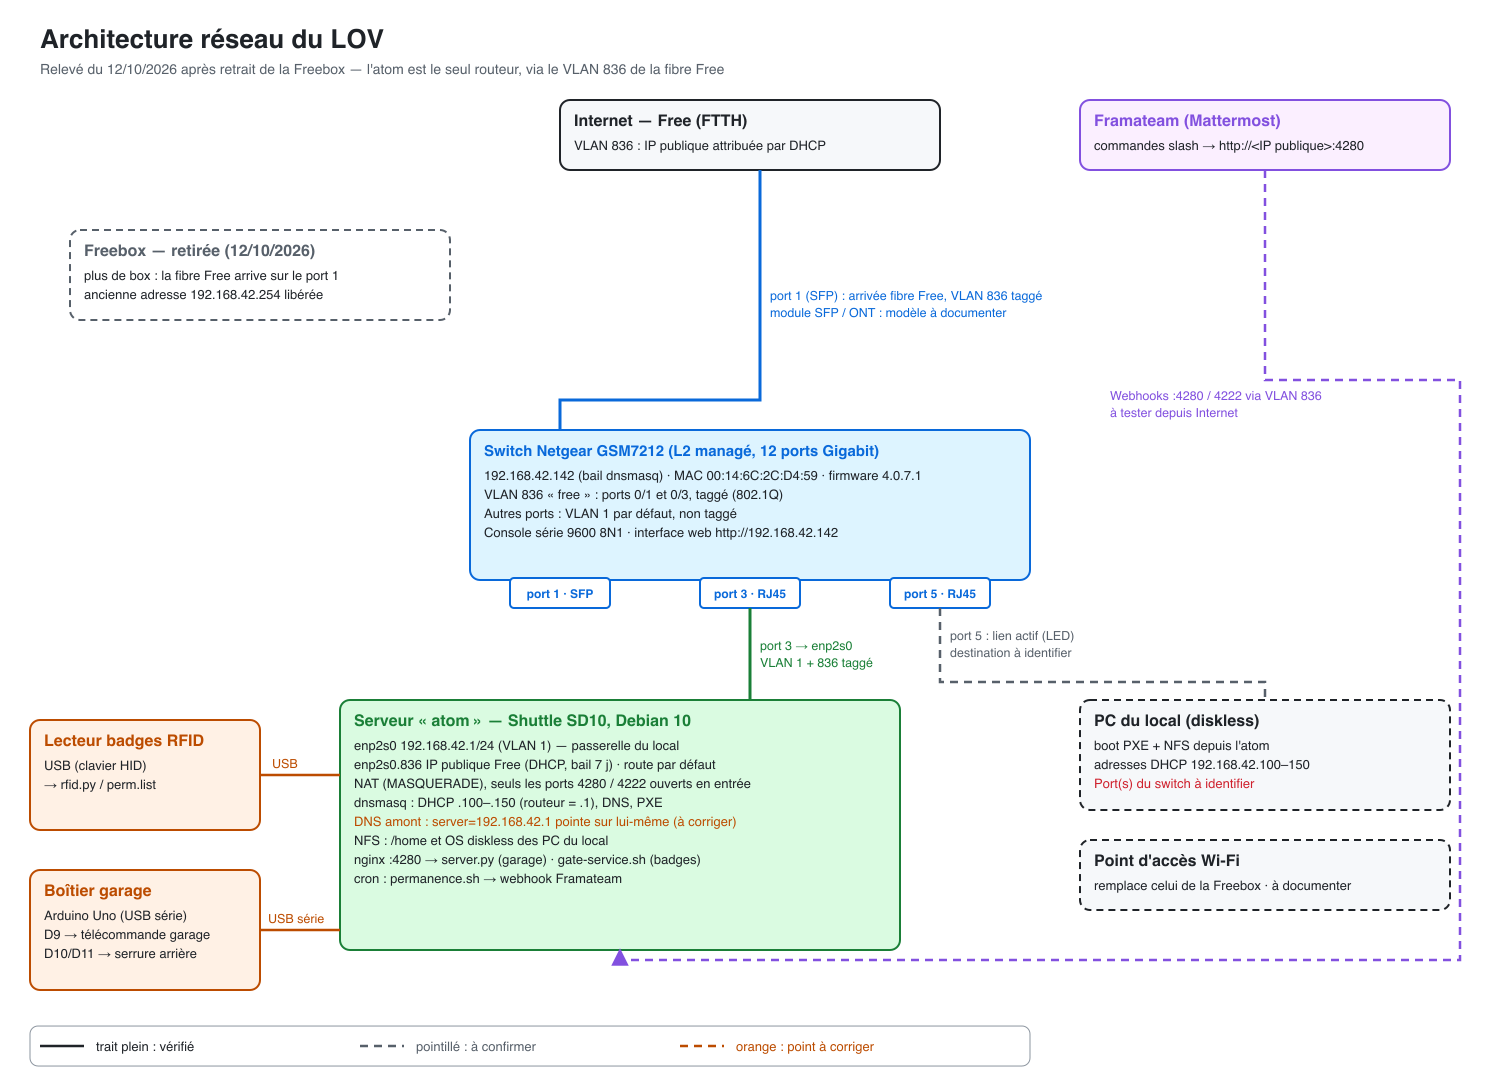
Trait plein : vérifié · pointillé : à confirmer · orange : point à corriger.
Plan d'adressage
| Équipement | Adresse | Rôle |
|---|---|---|
| atom (Shuttle SD10) | 192.168.42.1 | Routeur Internet (NAT), DHCP / DNS / PXE (dnsmasq), NFS, garage, badges |
| atom, côté Internet | IP publique Free, attribuée par DHCP sur le VLAN 836 (bail de 7 jours) | Ne pas la noter ici : elle peut changer |
| Switch Netgear GSM7212 | 192.168.42.142 (bail DHCP) | Switch du local, transporte le VLAN 836 |
| Postes en DHCP | 192.168.42.100 à 192.168.42.150 | PC diskless et autres postes |
Switch Netgear GSM7212

- Modèle : Netgear GSM7212, « 12-Port 10/100/1000 Mbps Layer 2 Managed Gigabit Switch », firmware 4.0.7.1.
- Emplacement : sous le serveur atom (boîtier Shuttle).
- Ports : chaque port existe en RJ45 et en SFP (on utilise l'un ou l'autre).
- Adresse :
192.168.42.142, interface webhttp://192.168.42.142. - Compte :
admin, mot de passe dans le keepass du bureau. - Ports actifs le 12/10/2026 (LED Link) : 1 (module SFP), 3 (RJ45), 5.
Accès console série
Câble série (adaptateur USB-série, /dev/ttyUSB0 sous Linux), 9600 bauds, 8N1, sans contrôle de flux :
picocom -b 9600 /dev/ttyUSB0
Se connecter avec admin, puis passer en mode privilégié avec enable. Pour quitter picocom : Ctrl-A puis Ctrl-X.
Remarque : avec -b 9800 (faute de frappe), picocom affiche « Settings mismatch » : 9800 n'est pas une vitesse standard.
Configuration VLAN
Un seul VLAN en plus du VLAN 1 par défaut : le VLAN 836, nommé free, présent en taggé (802.1Q) sur les ports 0/1 et 0/3. Les autres ports restent sur le VLAN 1, non taggé.
Extrait de show running-config :
vlan database
vlan  836
vlan name 836 free
exit

interface  0/1
vlan participation include 836
vlan tagging 836
exit

interface  0/3
vlan participation include 836
vlan tagging 836
exit
Pour refaire cette configuration (après une réinitialisation du switch par exemple) :
enable
vlan database
vlan 836
vlan name 836 free
exit
configure
interface 0/1
vlan participation include 836
vlan tagging 836
exit
interface 0/3
vlan participation include 836
vlan tagging 836
exit
exit
save
save enregistre la configuration en mémoire permanente ; selon la version du firmware, la commande peut être copy system:running-config nvram:startup-config. Vérifier ensuite avec show running-config, puis après un redémarrage du switch.
VLAN 836 et accès Internet
La Freebox a été retirée le 12/10/2026. Le VLAN 836 est le VLAN « Internet » de la fibre Free (FTTH) : il arrive sur le port 1 du switch (module SFP) et le switch le transporte, taggé, jusqu'au port 3 (atom).
Côté atom (/etc/network/interfaces) :
enp2s0:192.168.42.1/24sur le VLAN 1 (réseau local), sans passerelle ;enp2s0.836: VLAN 836 en DHCP : Free attribue l'IP publique, la route par défaut et ses DNS ;- routage activé (
ip_forward), NAT (MASQUERADE) du réseau local vers Internet ; - pare-feu côté Internet : seuls les ports 4280 (garage) et 4222 sont ouverts en entrée.
dnsmasq annonce l'atom (192.168.42.1) comme passerelle et DNS aux postes du local.
Vérifié le 12/10/2026 : les postes du local (filaire et Wi-Fi) sortent sur Internet par l'atom, la résolution DNS fonctionne et l'atom joint Framateam.
Fichier /etc/network/interfaces de l'atom :
auto enp2s0
iface enp2s0 inet static
	address 192.168.42.1/24

auto enp2s0.836
iface enp2s0.836 inet dhcp
	post-up sh -c 'echo 1 > /proc/sys/net/ipv4/ip_forward'
	post-up iptables -t nat -F POSTROUTING
	post-up iptables -t nat -A POSTROUTING -o enp2s0.836 -j MASQUERADE
	post-up iptables -F INPUT
	post-up iptables -A INPUT -i enp2s0.836 -p tcp --dport 4280 -j ACCEPT
	post-up iptables -A INPUT -i enp2s0.836 -p tcp --dport 4222 -j ACCEPT
	post-up iptables -A INPUT -i enp2s0.836 -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
	post-up iptables -A INPUT -i enp2s0.836 -j DROP
Si l'atom est éteint, plus personne n'a Internet au local : c'est maintenant un équipement critique.
Points à corriger
- DNS amont de dnsmasq :
/etc/dnsmasq.confcontientserver=192.168.42.1, c'est-à-dire l'atom lui-même. La résolution fonctionne grâce aux DNS de Free lus dans/etc/resolv.conf, mais cette ligne peut créer une boucle. La remplacer par les DNS de Free (server=212.27.40.240etserver=212.27.40.241) ou la supprimer. - IPv6 : non configuré (aucune adresse publique IPv6 sur le VLAN 836).
- Accès depuis Internet : vérifier qu'une commande Framateam du garage (port 4280) aboutit bien.
À compléter
- Modèle du module SFP / ONT sur le port 1 (arrivée fibre Free).
- Point d'accès Wi-Fi qui remplace celui de la Freebox : modèle, emplacement, port du switch, mot de passe dans le keepass.
- Ce qui est branché sur le port 5.